
大多数人只有在网络中断时才会想起它。公寓某个角落的 Wi-Fi 断了,视频会议开到一半卡住,或者办公室网络在截稿日的早晨彻底罢工。到那时,修复往往是一次匆忙而昂贵的上门服务。网络维护正是相反的习惯:按计划做一些小小的检查,让承载流量的设备保持健康,从源头上避免故障发生。
以下内容均依据权威的一手指南撰写,而非个人观点。家庭步骤来自新加坡网络安全局(CSA)自身发布的路由器安全建议;企业级步骤来自美国网络安全与基础设施安全局(CISA)。凡这些机构以其原话陈述之处,我们遵循其表述而非改写,因为安全往往藏在细节里。

网络维护服务到底涵盖哪些内容
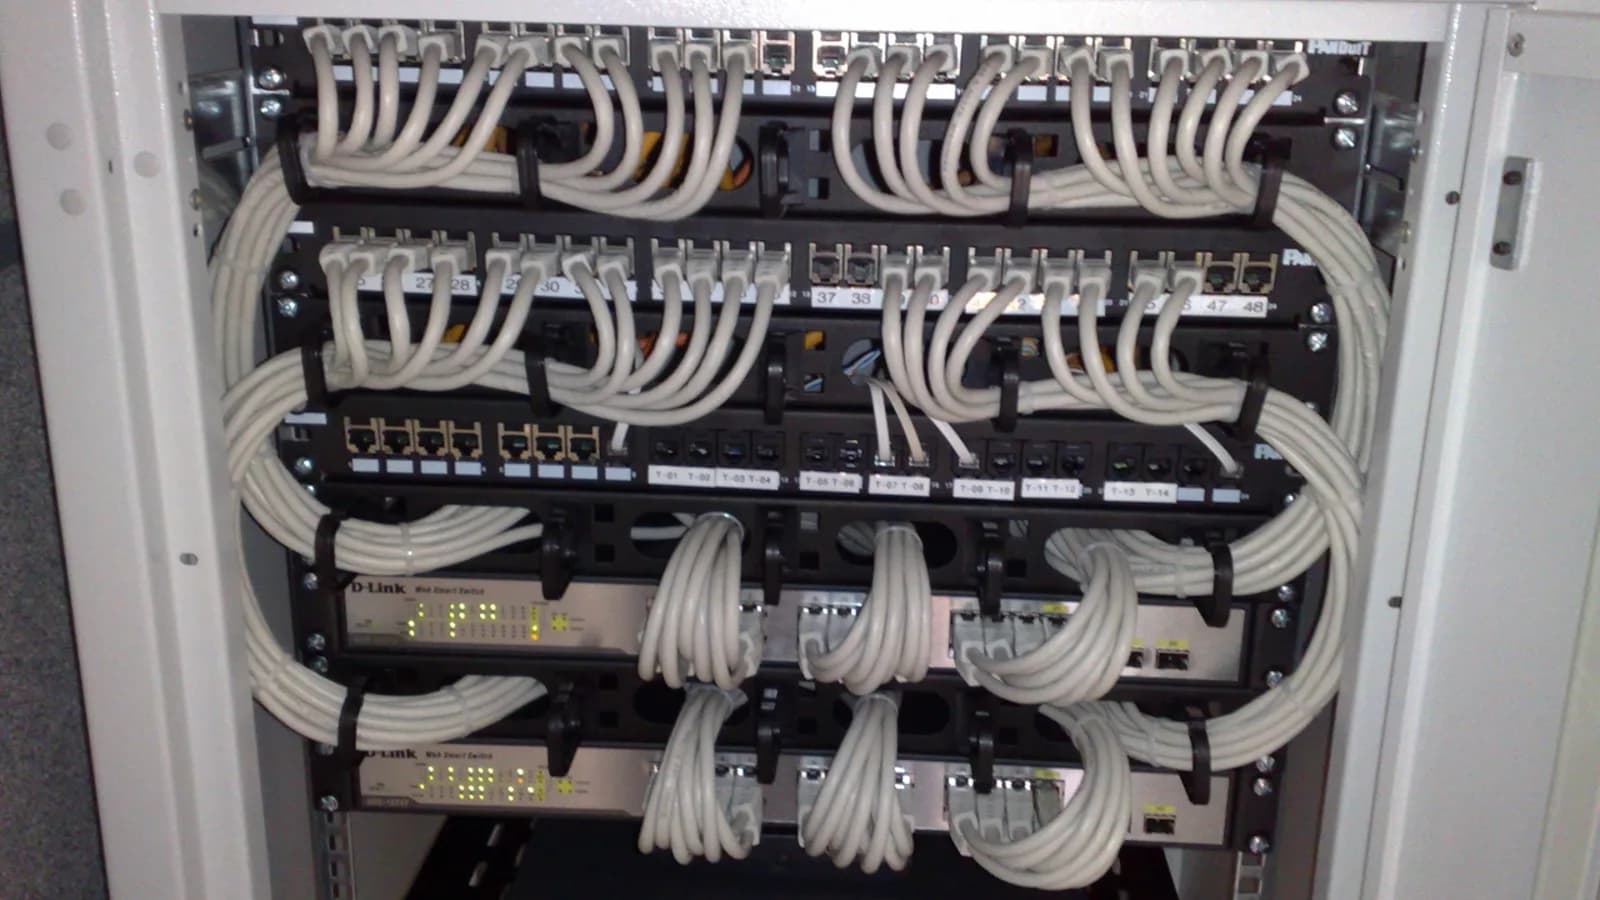
撇开术语,网络维护其实就是对三样东西的持续照料:传输数据的硬件(路由器、交换机、Wi-Fi 接入点)、硬件内部的软件(固件与配置),以及决定谁能访问它的安全设置。诸如 Cisco 的 PPDIOO 生命周期和 ITIL 等行业框架为这一‘运行’阶段起了正式名称,但无论是家庭 Mesh 网络还是机房机柜,其实质都是一样的。一套维护例行工作通常包括:
- 固件与补丁——让每台设备都运行其最新受支持的软件,封堵已知漏洞
- 凭据与访问——更换默认登录信息,使用强而独特的密码,并限制谁能管理设备
- 配置与备份——记录网络的设置方式并保存一份安全副本,让坏掉的设备可以还原,而不必凭记忆重建
- 监控与日常维护——留意故障,清除会让硬件早衰的灰尘与高温,并淘汰厂商不再支持的设备
为什么这在新加坡尤其重要
一台被忽视的路由器不是无伤大雅的小麻烦,而是一扇敞开的门。新加坡网络安全局(CSA)警告,攻击者会把路由器当作进入家庭和办公室的入口,一旦被攻陷,它可被用来窃听通信、窃取凭据,或悄悄沦为僵尸网络的一员。这在本地并非假设:2025 年,当局发现超过 2,700 台新加坡设备(其中包括路由器)被感染,成为一个能发动拒绝服务攻击的全球僵尸网络的一部分。
监管随风险而来。在新加坡销售的每一台家用路由器都必须达到网络安全标签计划(CLS)的一级标准——唯一的默认密码、漏洞管理流程以及保持更新的软件——而 CSA 与 IMDA 已表示,将在 2027 年底前把这一要求提高到二级。CISA 进一步说明了为何这些设备如此诱人:一个机构几乎所有的流量都要经过它们,因此控制了网络设备的攻击者就能监视、改道或阻断经过它的一切。维护,正是让这扇门保持关闭的方式。

一套您可以自己完成的维护例行工作
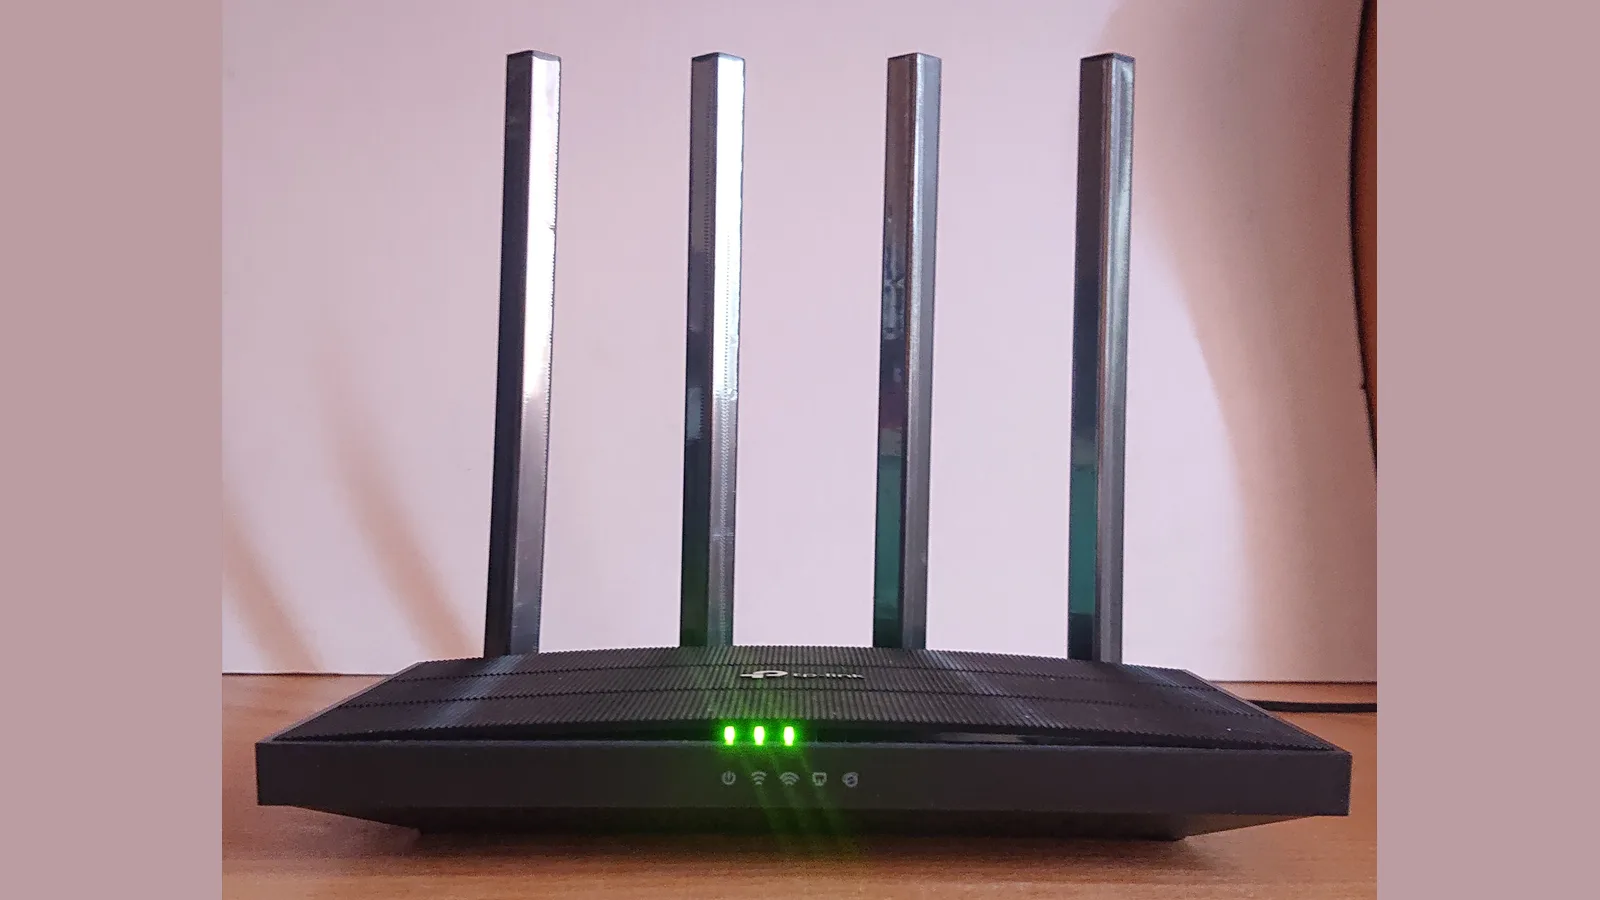
对于家庭或极小型办公室,大部分价值都来自五个习惯,全部直接取自 CSA 公布的路由器建议。它们都不需要技术人员:
- 第一步 — 更改默认管理员登录信息和 Wi-Fi 密码。CSA 的第一步就是替换路由器出厂自带的凭据,并设置一个混合大小写字母、数字和符号的强口令。出厂密码印在说明书里,几分钟内就会被机器人猜到。
- 第二步 — 开启自动固件更新。CSA 指出,过时的固件会让路由器暴露于利用已知漏洞的攻击之下,并建议开启自动更新,以免错过关键补丁。
- 第三步 — 关闭不使用的功能,但绝不要关防火墙。停用不必要的服务和功能,除非确有需要,否则不要开启远程管理;若确需开启,请将其置于 VPN 之后并限制为受信任的地址。CSA 明确指出,内置防火墙绝不应被关闭。
- 第四步 — 每一到两个月重启一次路由器。CSA 建议定期重启,以清除临时故障、刷新与 ISP 的连接并释放路由器的内存——这是一件两分钟的小事,却能避免相当一部分 Wi-Fi 变慢的抱怨。
- 第五步 — 若怀疑已被攻陷,应恢复出厂设置,而不仅仅是重启。CSA 指出,恢复出厂设置会清除所有自定义配置,包括重启也无法清除的恶意脚本——之后再从头重新执行上述步骤。
自行维护 vs 网络维护公司
上面的例行工作对大多数家庭已经足够。办公室则是另一回事:更多设备、更多人、不能被外人看到的流量,以及会造成真金白银损失的停机。正是在这里,网络支持与维护不再只是个人习惯,而成为一项服务。下表将两者并列对照。
| 维护的内容 | 自己动手 | 网络维护公司 |
|---|---|---|
| 密码与固件 | 您更改默认登录信息并开启自动更新 | 每台设备按计划打补丁,经过核查并记录在案 |
| 网络隔离 | 所有人和所有设备共用一个扁平网络 | 访客、员工和智能设备的流量被划分到独立网段(VLAN) |
| 监控 | 等到东西已经坏了您才发现 | 主动监控,在某台设备拖垮其他设备之前就发出预警 |
| 配置备份 | 很少保留——坏掉的交换机只能凭记忆重建 | 加密备份存放在网络之外,坏掉的设备几分钟内即可还原 |
| 访问控制 | 一个共用密码 | 多因素登录,每人拥有独立的管理员账户 |
| 最适合 | 家庭或少量设备 | 停机会造成损失、或数据敏感的办公室 |
网络维护公司有何不同
一份专业的维护合同,实质上就是把 CISA 的检查清单持续执行并形成文档。其核心工作包括:
- 分段隔离。将网络切分,使某个问题——一台被攻陷的笔记本、一台乱发请求的打印机——被限制在单个网段内,而不会波及全部(CISA 建议采用 VLAN 和最小权限设计)。
- 强化访问。为管理员启用多因素认证,杜绝默认密码,禁用未加密的远程管理协议,并使用长口令。
- 校验固件。仅从厂商处下载更新,并在安装前与厂商提供的哈希值比对,从而发现被篡改的固件。
- 网外备份。将每台设备配置的加密副本保存在独立之处,使恢复成为一次还原,而非重建。
- 生命周期管理。更新到最新受支持的版本,并在厂商已停止支持的硬件成为薄弱环节之前,规划其更换。
何时该停止自己动手、寻求网络支持与维护
当它只是一个家庭、几台设备时,自己完成例行工作即可。而当风险上升时,就该考虑网络维护服务:当员工和客户共用同一条连接,当断网几小时就会让您损失订单或可计费工时,或当您经手必须保护的个人数据时。也要诚实面对维护无法解决的问题:良好的保养能预防大多数故障,但它无法修复损坏的电源,也无法修复厂商已停止支持的路由器——这类硬件无法靠打补丁修复,只能更换。而一旦安全基础没做好,风险是实实在在的:被入侵的路由器可能导致网银登录被截取、数据丢失。所以要懂得何时该停下来、寻求专业协助——若怀疑路由器已被入侵,请立即停止用它进行敏感登录,直到完成重置。如果您正在权衡,我们的企业 IT 支持页面介绍了持续支持的组织方式;而对于那些看似故障、其实属于维护范畴的 Wi-Fi 问题,为什么您的 Wi-Fi 在哪都好用、唯独在家不行是一个不错的起点。
常见问题
如果这里没有您的问题,请把您的情况告诉我们——多少台设备、家庭还是办公室、总是出什么问题——我们会告诉您,这是一次五分钟就能搞定的小修,还是值得好好维护的事情。
Esmond Service Centre 经验丰富的技术人员可快速诊断并修复 — 免费检测,维修 $65 起。